Virements, compensation des titres, souscription d’assurance, octroi de crédit : les opérations financières sont aujourd’hui entièrement numériques. Cette dépendance aux systèmes d’information expose banques, assureurs, sociétés d’investissement et prestataires de paiement à des risques nouveaux, dont une panne ou une cyberattaque peut interrompre l’activité du jour au lendemain. Pour y répondre, l’Union européenne a adopté le règlement DORA, sur la résilience opérationnelle numérique du secteur financier.
Le règlement ne se limite pas à la cybersécurité. Il confie la gestion du risque informatique à l’organe de direction, harmonise la déclaration des incidents, impose des tests réguliers et encadre le recours aux prestataires technologiques.
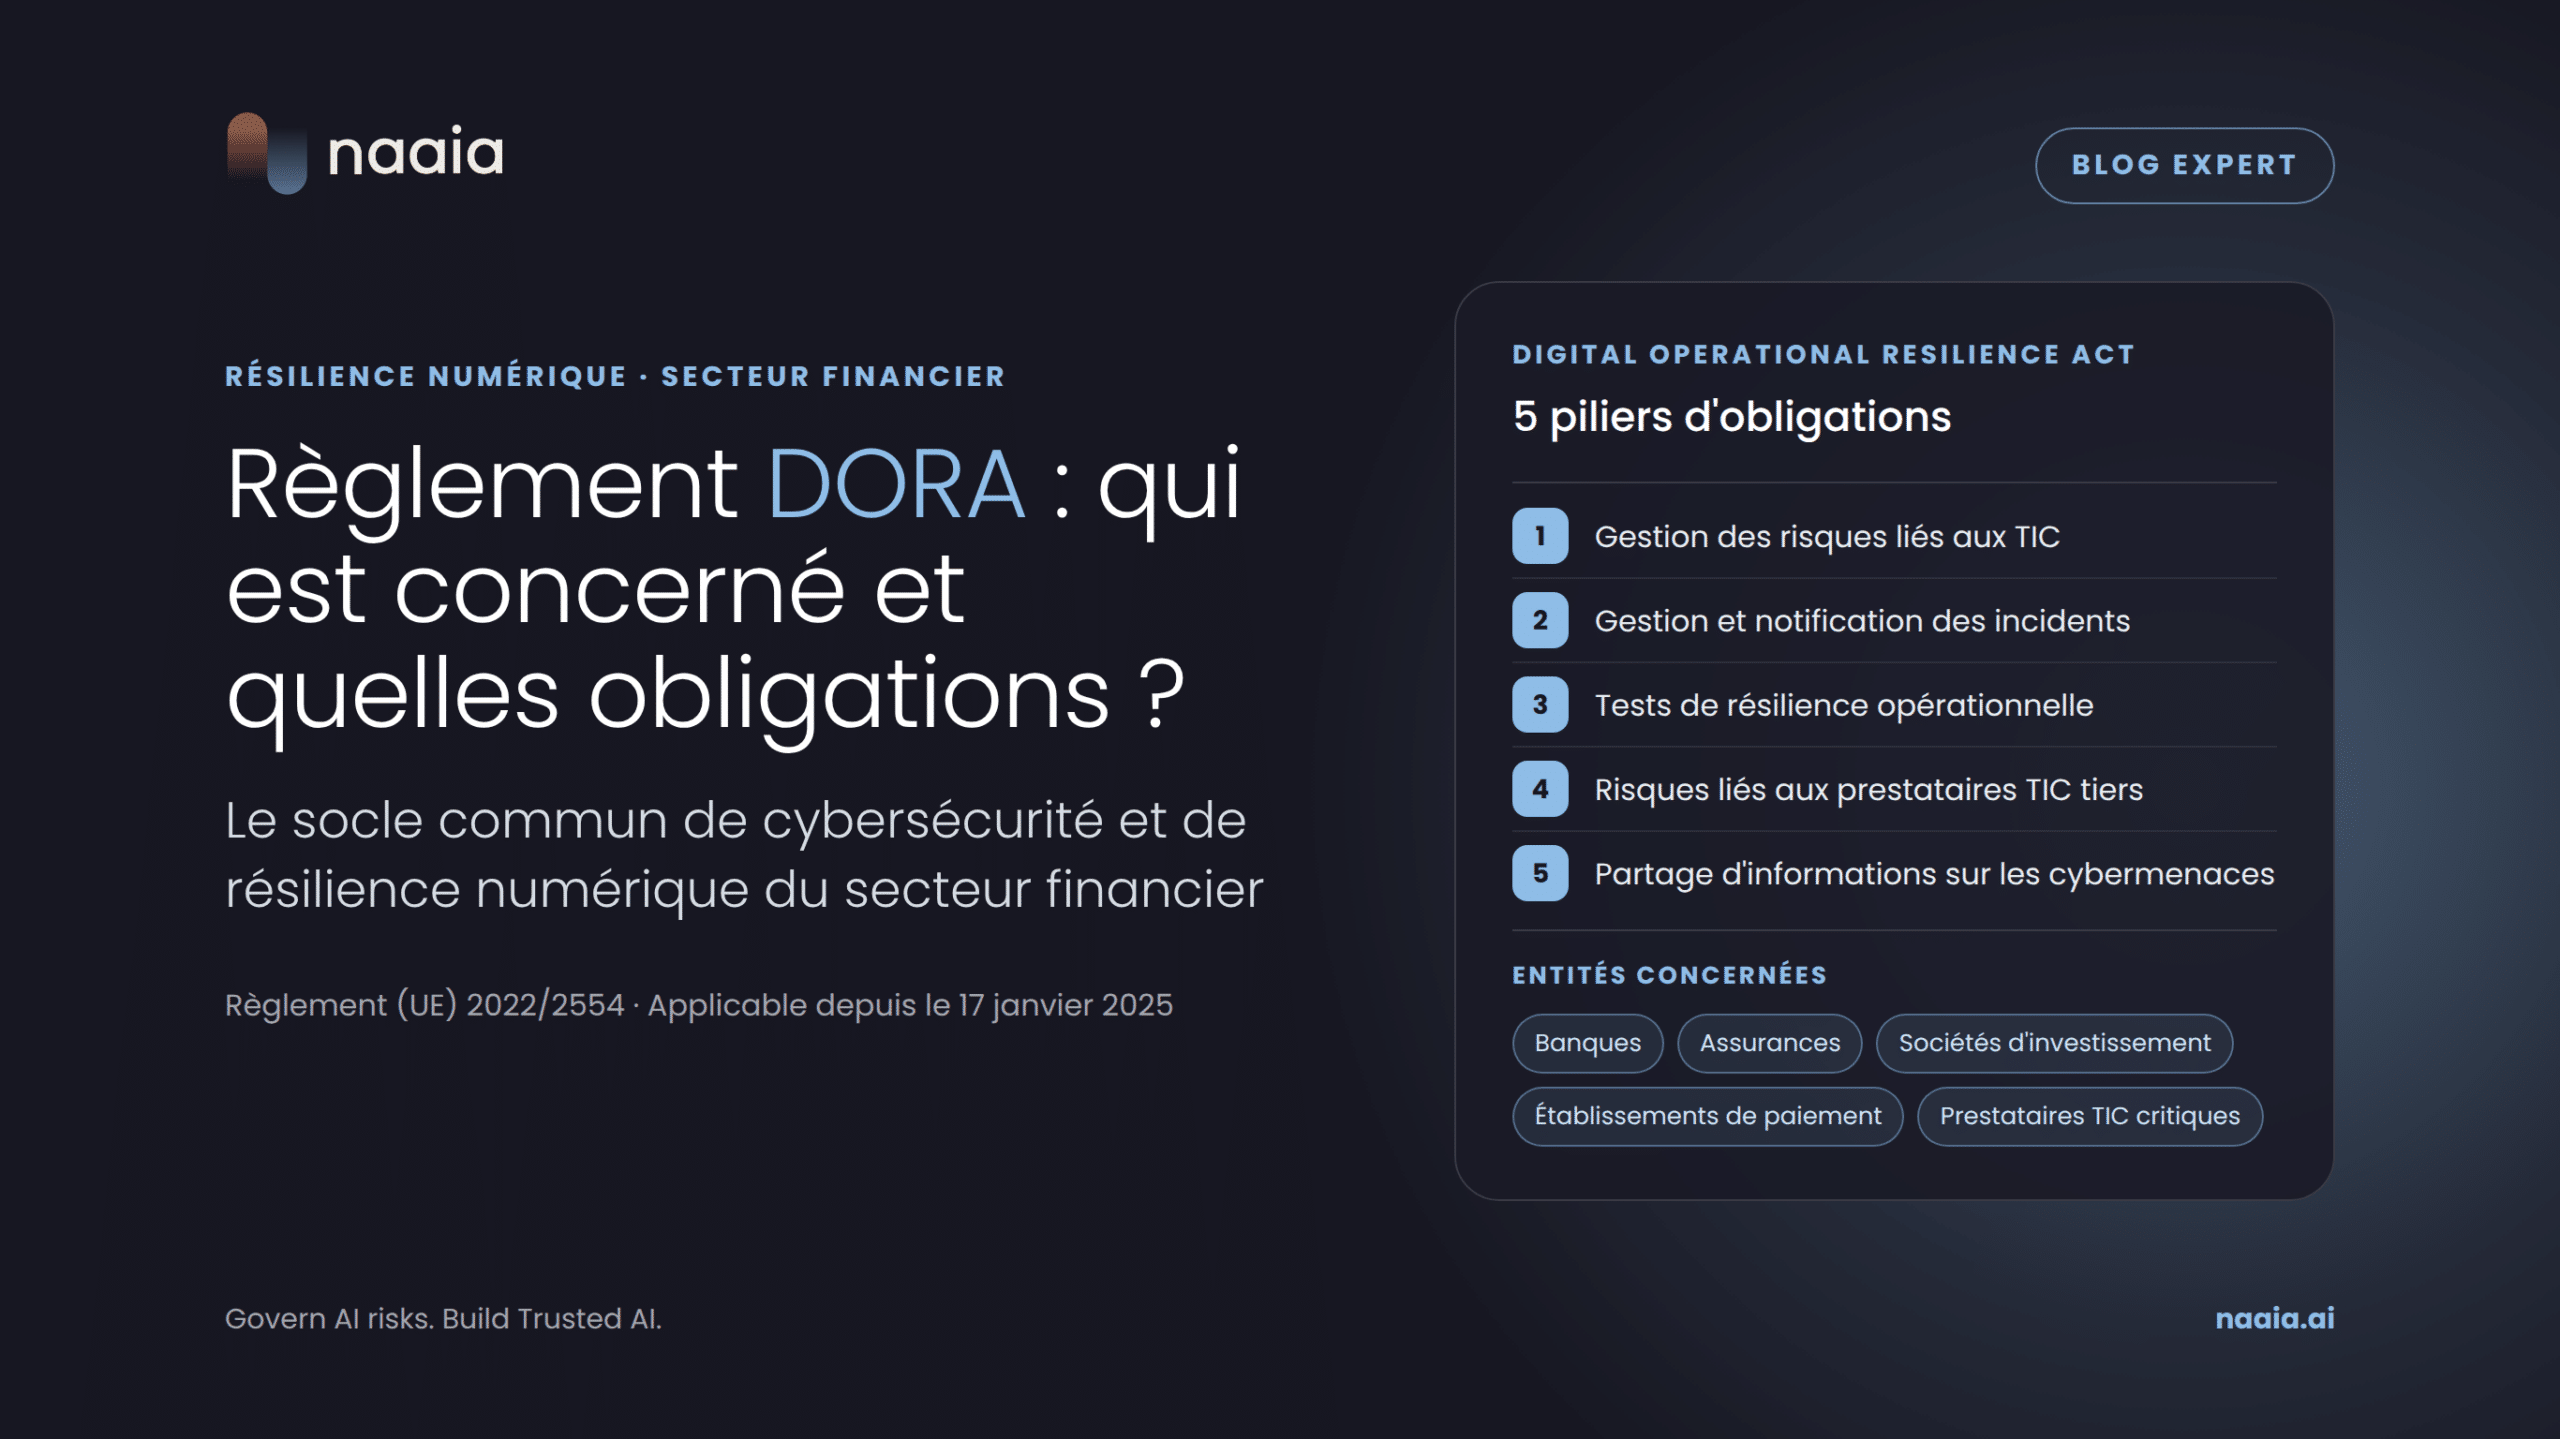
Cet article présente le champ d’application, les six piliers et les textes d’application du règlement.
1. DORA : un règlement pour la résilience numérique de la finance
1.1. Les repères clés
Le règlement (UE) 2022/2554 DORA (Digital Operational Resilience Act) du 14 décembre 2022 est applicable depuis le 17 janvier 2025 dans tous les États membres de l’UE, sans transposition nationale. La directive (UE) 2022/2556 l’accompagne et aligne sur lui huit directives sectorielles.
La directive NIS 2, cadre général de la cybersécurité dans l’Union européenne, cède la place à un texte sectoriel imposant des exigences d’un effet au moins équivalent. DORA remplit cette condition pour les entités financières : gestion du risque informatique, déclaration des incidents et supervision relèvent de ses règles.
NIS 2 conserve néanmoins une portée résiduelle et régit les entités du secteur situées hors du champ de DORA, ainsi que les obligations que ce dernier ne traite pas.
1.2. Pourquoi l’Union européenne l’a adopté
A l’ère du numérique, les entités financières deviennent particulièrement interconnectées entre elles, dépendant largement des technologies de l’information et de la communication. Dans ces conditions, un incident survenant chez l’une des quelques 22 000 entités financières de l’Union européenne peut aisément se propager aux autres et impacter l’ensemble du secteur bancaire, financier et assurantiel. Avant DORA, les règles sur les incidents, les tests et les prestataires variaient d’un pays à l’autre, l’objectif est donc d’harmoniser les règles applicables à l’échelle de l’UE dans ce secteur.
2. Qui est concerné par DORA ?
2.1. Les 20 catégories d’entités financières
Le règlement énumère vingt catégories d’entités financières, de la banque de détail au courtier d’assurance.
| Domaine | Entités concernées |
| Banque et paiement | établissements de crédit ; établissements de paiement ; prestataires de services d’information sur les comptes ; établissements de monnaie électronique |
| Marchés et investissement | entreprises d’investissement prestataires de services sur crypto-actifs et émetteurs de jetons se référant à des actifs ; dépositaires centraux de titres ; contreparties centrales ; plateformes de négociation ; référentiels centraux ; gestionnaires de fonds d’investissement alternatifs ; sociétés de gestion ; prestataires de services de communication de données |
| Assurance et retraite | entreprises d’assurance et de réassurance ; intermédiaires d’assurance, de réassurance et à titre accessoire ; institutions de retraite professionnelle |
| Autres acteurs | agences de notation de crédit ; administrateurs d’indices de référence d’importance critique ; prestataires de services de financement participatif ; référentiels des titrisations |
2.2. Les prestataires tiers de services TIC
Une vingt et unième catégorie complète la liste : les prestataires tiers de services TIC, qui fournissent des services numériques et de données de manière permanente. Relèvent notamment de cette catégorie un hébergeur de centre de données, un fournisseur d’informatique en nuage ou un éditeur du logiciel bancaire central d’un établissement.
2.3. Exclusions et proportionnalité
Le règlement DORA exclut certaines entités de son champ d’application. Sont notamment exclus les institutions de retraite professionnelle de quinze affiliés au plus et les intermédiaires d’assurance de petite taille.
Pour les autres, les exigences sont modulées selon la taille et le profil de risque : un cabinet de courtage de cinq salariés, qualifié de microentreprise, relève d’un régime allégé, là où une banque systémique applique le socle complet prévu par le règlement.
3. Les six piliers de DORA
3.1. La gestion du risque TIC
L’organe de direction porte la responsabilité ultime : il approuve la stratégie de résilience, alloue le budget et se forme régulièrement. Le cadre de gestion du risque est documenté et réexaminé au moins une fois par an, et s’appuie sur une fonction de contrôle indépendante ainsi que sur des plans de continuité, de sauvegarde et de rétablissement.
3.2. La gestion et la déclaration des incidents
Les incidents sont enregistrés puis classés selon six critères : clients touchés, durée, répartition géographique, pertes de données, criticité des services et impact économique. Une interruption de quelques heures du service de virement, qui empêche des milliers de clients de payer, sera qualifiée d’incident majeur. Elle doit alors être déclarée à l’autorité compétente en trois temps : notification initiale, rapport intermédiaire, puis rapport final.
3.3. Les tests de résilience
Les systèmes qui soutiennent des fonctions critiques sont testés au moins une fois par an : analyses de vulnérabilité, tests de performance, tests de bout en bout. Les entités désignées par les autorités réalisent en outre, tous les trois ans au moins, un test de pénétration fondé sur la menace (TLPT) qui reproduit les méthodes d’attaquants réels sur leurs systèmes en production.
3.4. La gestion des prestataires tiers
L’entité tient un registre de tous ses accords avec des prestataires TIC et vérifie, avant chaque contrat, les garanties offertes. Elle évalue le risque de concentration : héberger ses applications critiques chez le même fournisseur de nuage que le reste du marché crée une dépendance que le régulateur surveille. Elle reste responsable du respect de DORA, même lorsqu’elle externalise.
3.5. La supervision des prestataires critiques
Les autorités européennes de surveillance désignent les prestataires jugés critiques pour le système financier, par exemple un grand fournisseur de service en nuage. Un superviseur principal, choisi parmi l’Autorité bancaire européenne, l’EIOPA et l’Autorité européenne des marchés financiers, peut enquêter, inspecter leurs locaux et émettre des recommandations.
3.6. Le partage d’informations
Le règlement encourage les entités à échanger, sur une base volontaire, des renseignements sur les cybermenaces, dans le respect du droit de la concurrence et du RGPD.
4. Un cadre réglementaire en trois niveaux
Le règlement et la directive modificative forment le niveau 1.
Les normes techniques de réglementation (RTS) et d’exécution (ITS) forment le niveau 2 et précisent :
- le cadre de gestion du risque TIC (RTS 2024/1774) ;
- la classification et la déclaration des incidents (RTS 2024/1772 et 2025/301, ITS 2025/302) ;
- les tests de pénétration fondés sur la menace (RTS 2025/1190) ;
- les prestataires TIC et la sous-traitance (RTS 2024/1773 et 2025/532) ;
- le registre d’informations (ITS 2024/2956).
Le niveau 3 regroupe les orientations des autorités européennes de surveillance, notamment sur l’estimation des coûts et pertes des incidents majeurs.
5. DORA et IA : trois points d’attention
DORA ne mentionne pas l’intelligence artificielle, mais ses définitions couvrent tout système d’IA qui soutient une entité financière, comme un moteur de scoring de crédit ou un outil de détection de fraude. Son croisement avec l’AI Act soulève trois sujets :
- Contrats : un fournisseur d’IA est un prestataire TIC comme un autre, à inscrire au registre et à encadrer contractuellement.
- Incidents : un même dysfonctionnement peut relever de DORA et de l’AI Act, avec des autorités et des délais différents.
- Tests : les systèmes d’IA soutenant des fonctions critiques entrent dans le programme de tests.
Conclusion : la résilience numérique, une obligation de gouvernance
DORA fait de la résilience numérique une obligation de gouvernance, de la direction aux prestataires. L’enjeu, pour les entités financières comme pour leurs fournisseurs, est de cartographier leurs dépendances numériques et de pouvoir démontrer à tout moment la maîtrise de leur risque TIC.
Comment structurer la gouvernance de vos systèmes d’IA ?
Pour les organisations qui utilisent l’intelligence artificielle, la première étape consiste à savoir quels systèmes et quels fournisseurs elles emploient, et quelles règles s’appliquent à chacun.
Avec Naaia, les organisations identifient leurs systèmes d’IA et leurs cas d’usage, documentent leurs analyses et suivent leurs actions de conformité. En centralisant la cartographie des systèmes, le pilotage des obligations et la traçabilité des décisions, Naaia aide à passer d’une conformité fragmentée à une gouvernance de l’IA opérationnelle.
Passez d’une gouvernance de l’IA subie à une gouvernance pilotée.
