
La conformité AI Act se joue en 6 étapes : inventorier vos systèmes d’IA, les qualifier, identifier vos obligations, organiser votre gouvernance, déployer vos plans d’action et assurer une conformité continue. Ce guide de 21 pages, rédigé par l’équipe réglementaire de Naaia, vous donne la méthode, le calendrier mis à jour après l’omnibus IA et des check-lists prêtes à l’emploi.
Pourquoi la conformité AI Act ne peut plus attendre
L’AI Act (règlement (UE) 2024/1689) n’est plus une perspective lointaine. Depuis le 2 février 2025, certaines pratiques d’IA sont interdites dans l’Union européenne. Depuis le 2 août 2026, les personnes doivent savoir quand elles interagissent avec une IA. Et les obligations des systèmes à haut risque ont désormais une date fixe : le 2 décembre 2027 pour ceux de l’annexe III, et le 2 août 2028 pour ceux intégrés dans des produits réglementés.
L’omnibus IA (règlement 2026/1744) a reporté ces échéances, mais un report n’est pas un répit : mettre un système à haut risque en conformité prend plusieurs mois, entre la documentation, les tests et le système de management de la qualité.
Pour beaucoup d’organisations, la difficulté n’est pas de comprendre l’esprit du règlement. C’est de savoir par où commencer : quels systèmes sont concernés, quelles obligations s’appliquent, qui doit faire quoi et comment le prouver.
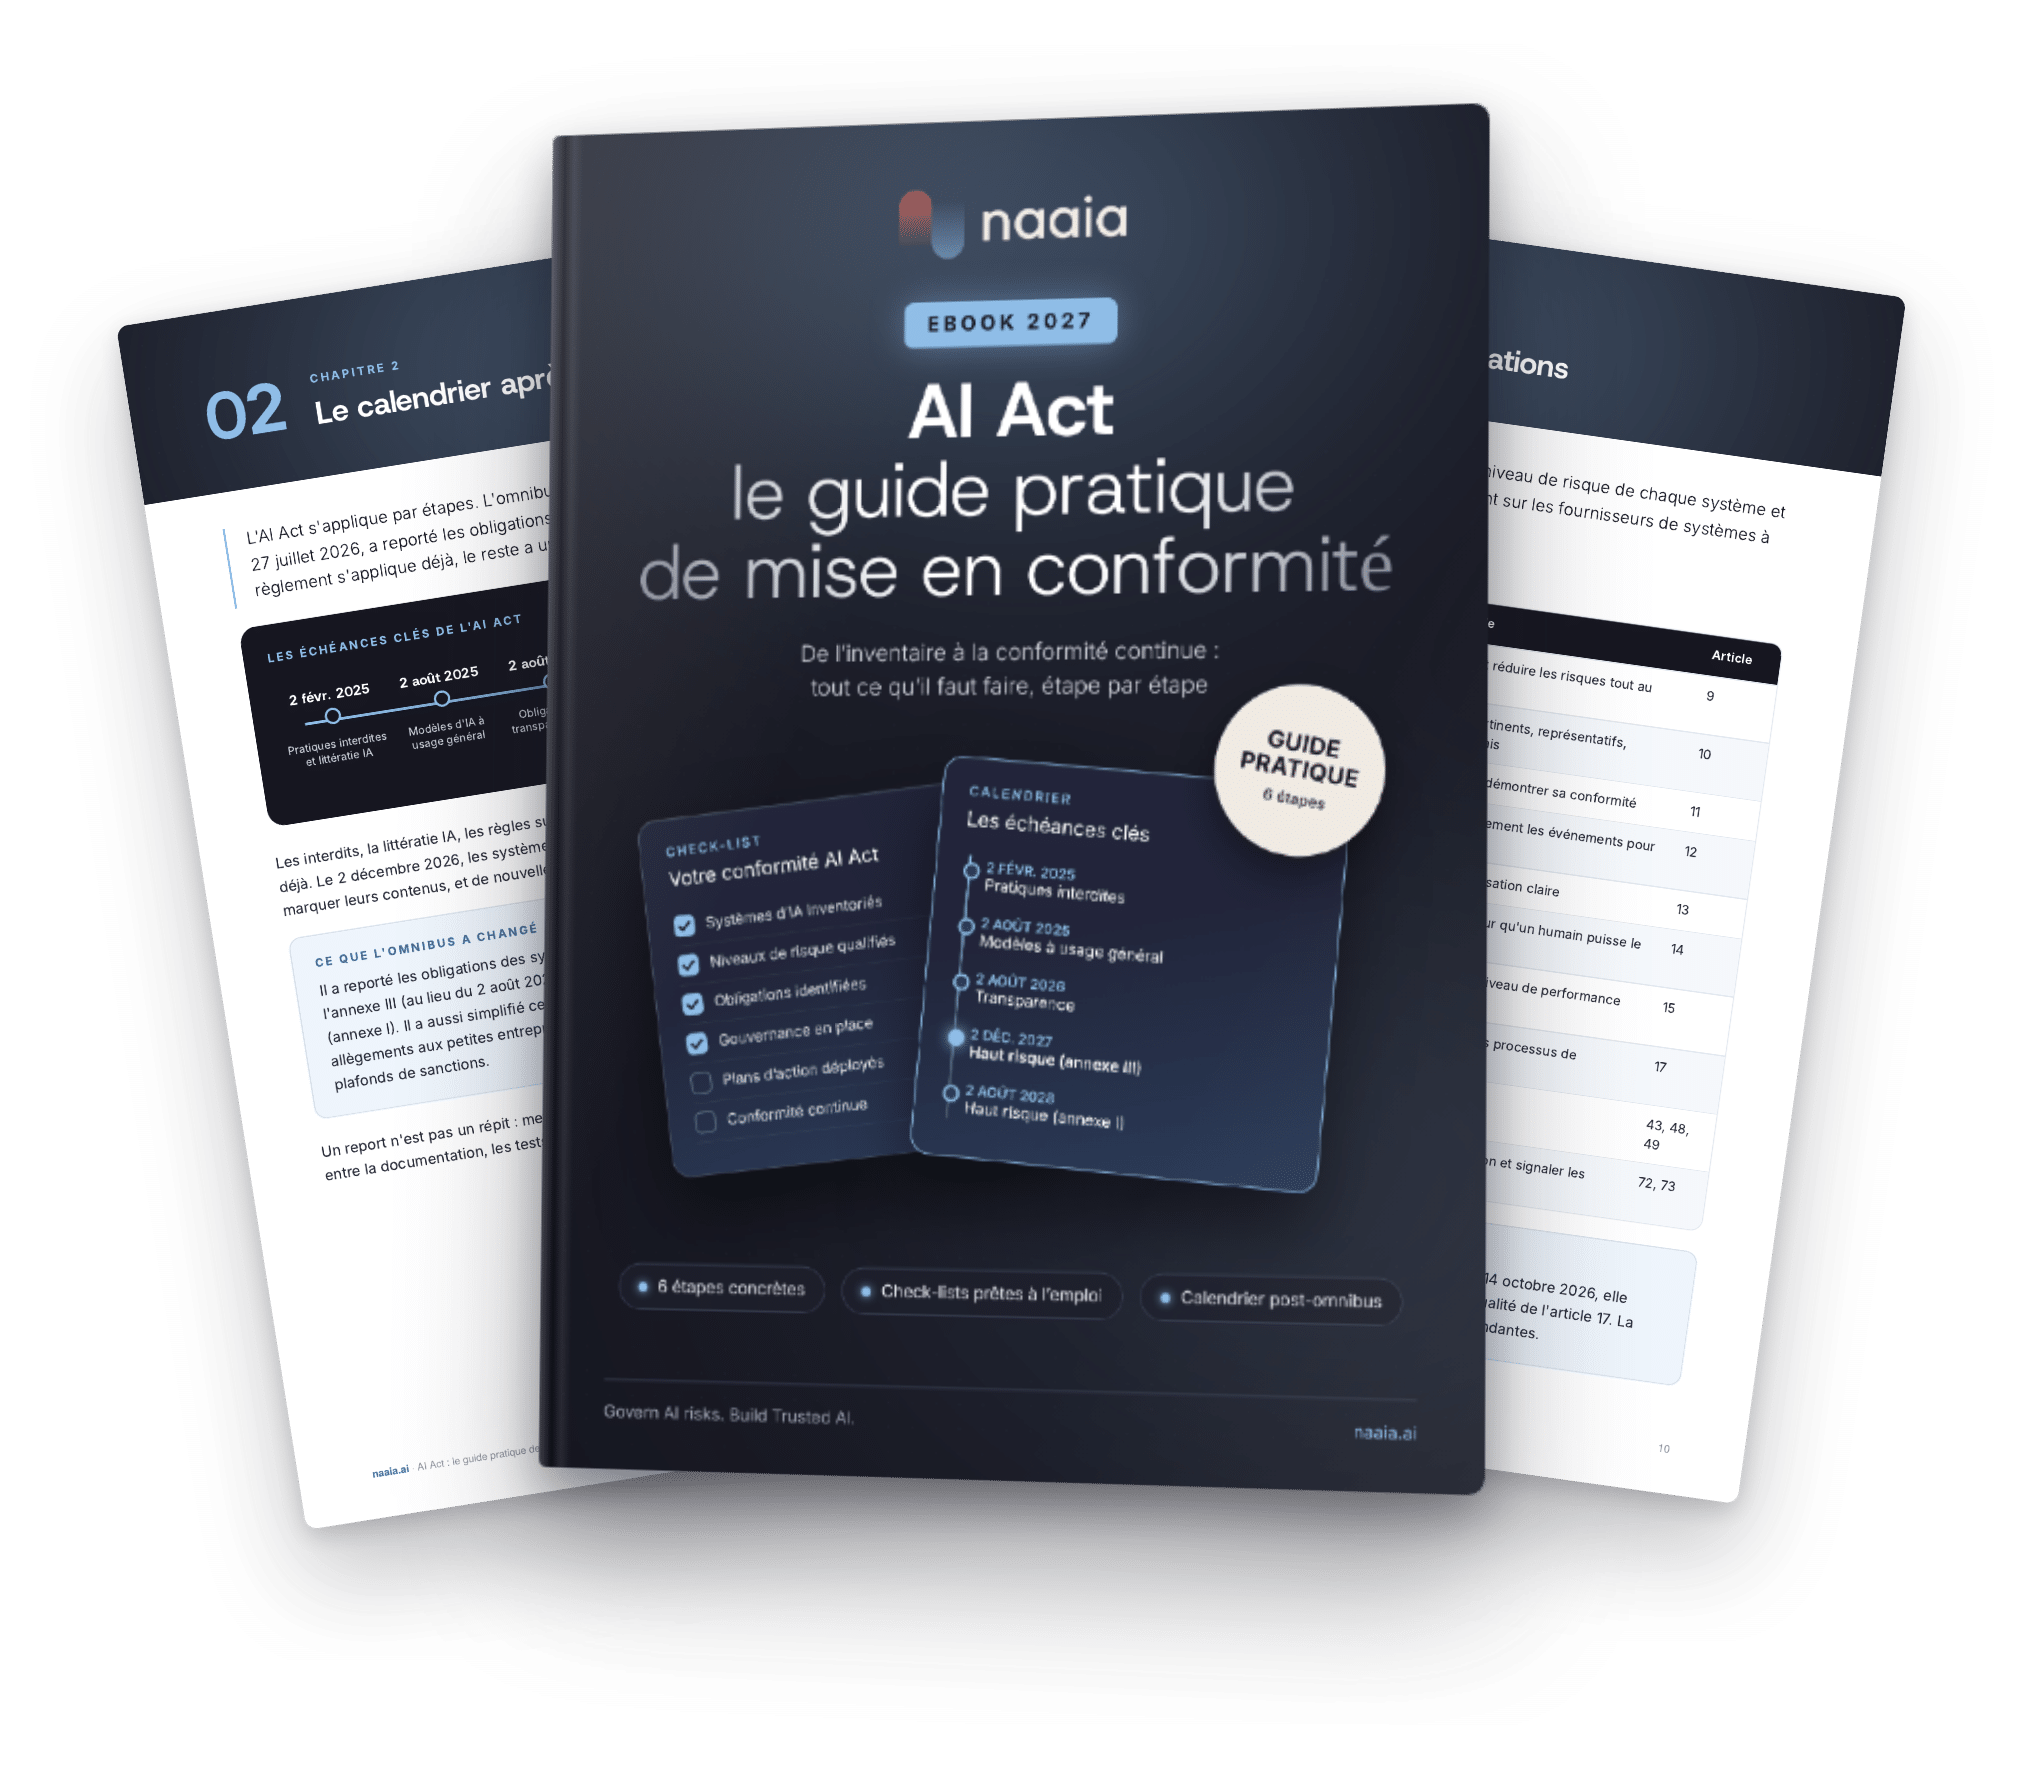
Ce que contient ce guide AI Act
L’AI Act en bref
L’approche par les risques, le champ d’application et les rôles : fournisseur, déployeur, importateur et distributeur.
Le calendrier après l’omnibus IA
Les échéances clés de 2025 à 2028, et ce que l’omnibus a changé.
Les 6 étapes de la mise en conformité
- Inventorier vos systèmes d’IA : développés en interne, achetés ou intégrés dans vos logiciels, avec une fiche type.
- Qualifier chaque système : pratiques interdites, haut risque, transparence, avec un tableau d’exemples.
- Connaître vos obligations : selon votre rôle, pour les modèles d’IA à usage général, et les apports de la norme EN 18286.
- Construire votre gouvernance : rôles, politique IA, littératie IA et ISO/IEC 42001.
- Déployer les plans d’action : prioriser, assigner, conserver les preuves.
- Assurer une conformité continue : surveillance, veille réglementaire, indicateurs et audits.
Sanctions et risques
Les trois niveaux d’amendes prévus par l’article 99, jusqu’à 35 M€ ou 7 % du chiffre d’affaires annuel mondial, et les risques au-delà des sanctions.
Une check-list AI Act récapitulative
Dix points pour faire le bilan de votre conformité.
21 pages · 6 étapes · 4 check-lists · calendrier post-omnibus
Télécharger l’ebook !
- Rédigé par notre equipe experte Réglementaire
- Mis en pratique par tous nos clients
- Check-list adaptées pour une mise en conformité simple
À qui s’adresse ce guide ?
Aux directions conformité, juridique et risques, aux équipes data et IA, et aux DPO qui doivent piloter la mise en conformité AI Act de leur organisation, sans être spécialistes du règlement.
Ils nous font déjà confiance
« Naaia nous a aidés à opérationnaliser notre mise en conformité à l’AI Act au sein des services de notre collectivité grâce à un cadre de gouvernance structuré et fiable. La plateforme a facilité la collaboration entre les départements et nous a offert une vision claire pour déployer l’intelligence artificielle de manière responsable et à grande échelle. »
— Nathalie Buffotot, Directrice de projet en conformité data – La Région Île-de-France
Questions fréquentes sur la conformité AI Act
Qu’est-ce que l’AI Act ?
Le règlement (UE) 2024/1689 est le premier cadre juridique complet sur l’intelligence artificielle. Il classe les systèmes d’IA selon leur niveau de risque et fixe des obligations proportionnées.
Quand l’AI Act entre-t-il en application ?
Il est entré en vigueur le 1er août 2024 et s’applique par étapes : pratiques interdites depuis février 2025, modèles d’IA à usage général depuis août 2025, transparence depuis août 2026, systèmes à haut risque en décembre 2027 et août 2028.
Qu’a changé l’omnibus IA ?
Il a reporté les obligations des systèmes à haut risque et simplifié certaines exigences, comme la littératie IA. Il n’a modifié ni les interdictions, ni les plafonds de sanctions.
Mon entreprise est-elle concernée ?
Oui, dès qu’elle développe, achète ou utilise un système d’IA dans l’Union européenne. Ses obligations dépendent de son rôle et du niveau de risque de chaque système.
Par où commencer ?
Par l’inventaire de vos systèmes d’IA, y compris ceux intégrés dans vos logiciels. C’est la première étape du guide.
Envie d’aller plus vite ? Naaia, premier AIMS® européen, outille chacune de ces étapes sur une seule plateforme. Certifiée AFAQ ISO/IEC 42001 et ISO 27001.

Govern AI risks. Build Trusted AI.