Un audit IA sert à vérifier que les systèmes d’intelligence artificielle d’une organisation sont recensés, maîtrisés et conformes aux règles qui s’y appliquent : AI Act, RGPD, normes comme l’ISO/IEC 42001, et chartes internes. Bien mené, il ne se limite pas à un contrôle. Il montre où l’IA crée de la valeur, où elle expose l’entreprise, et comment piloter les deux dans la durée.
Audit IA : de quoi parle-t-on exactement ?
Le terme recouvre deux exercices différents, souvent confondus :
- L’audit de maturité IA, ou diagnostic IA. Il évalue le potentiel de l’IA dans l’entreprise : cas d’usage, données disponibles, compétences. C’est un exercice de stratégie, en amont des projets.
- L’audit des systèmes d’IA. Il examine les IA déjà déployées ou en cours de développement : niveau de risque, obligations réglementaires, robustesse, transparence, documentation, fournisseurs. C’est un exercice de gouvernance et de conformité.
Cet article porte sur le second. Dès qu’une organisation utilise l’IA à grande échelle, c’est lui qui engage sa responsabilité.
Pourquoi auditer ses systèmes d’IA maintenant ?
Trois facteurs rendent l’audit IA incontournable :
- L’AI Act est entré en application par étapes. Les pratiques interdites s’appliquent depuis février 2025, les obligations des modèles d’IA à usage général depuis août 2025. Le règlement Omnibus a reporté les obligations des systèmes à haut risque au 2 décembre 2027 (annexe III) et au 2 août 2028 (systèmes intégrés à des produits réglementés, annexe I). Les sanctions peuvent atteindre 35 M€ ou 7 % du chiffre d’affaires mondial pour les pratiques interdites.
- L’IA se diffuse plus vite que sa gouvernance. Outils d’IA générative adoptés par les équipes, fonctions d’IA ajoutées aux logiciels SaaS, modèles tiers appelés par API : beaucoup d’organisations ne savent plus précisément quelles IA elles utilisent.
- La confiance devient un critère d’achat. Clients, partenaires et régulateurs demandent des preuves : registre, analyses de risques, documentation technique.
Le report des échéances « haut risque » ne réduit pas la charge de travail. Il laisse le temps de bien la faire. Une cartographie et une qualification des risques demandent plusieurs mois dans un grand groupe.
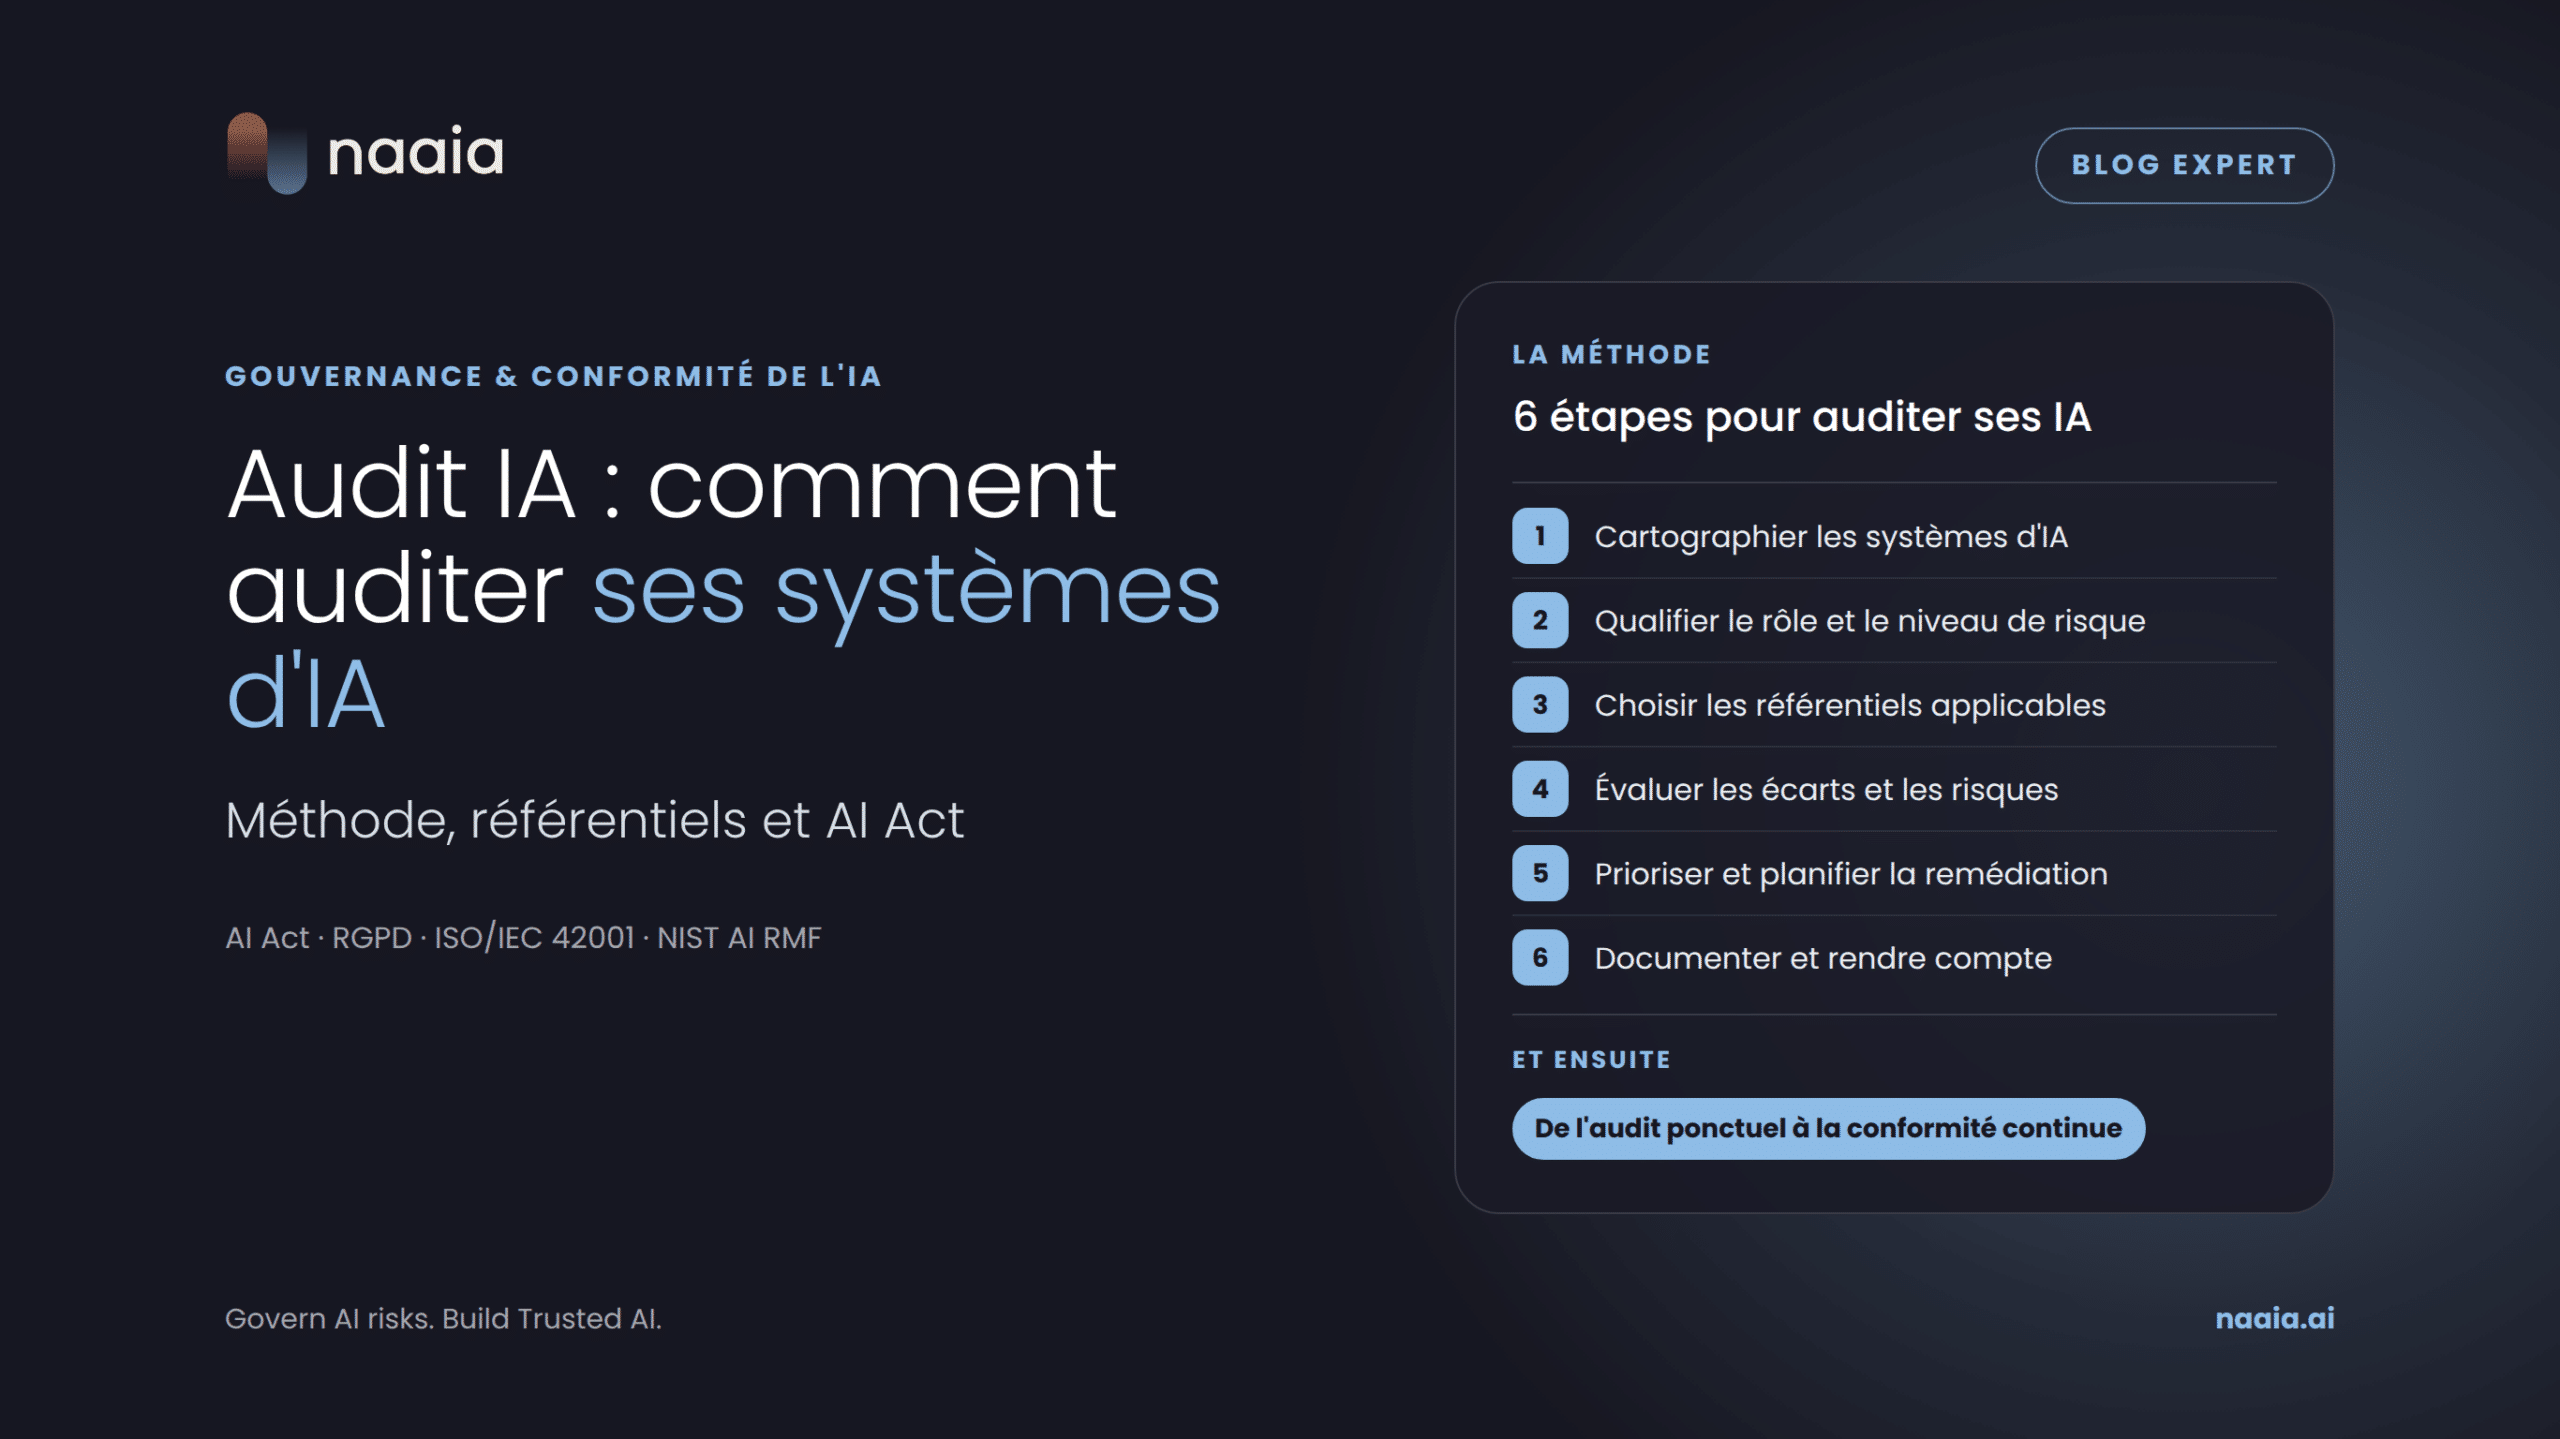
La méthode d’audit IA en 6 étapes
1. Cartographier les systèmes d’IA
Tout commence par un inventaire exhaustif : systèmes développés en interne, solutions achetées, fonctionnalités d’IA intégrées à des outils existants, modèles et composants utilisés. Pour chaque système, notez la finalité, les données traitées, les utilisateurs, le fournisseur et le responsable métier. [lien : Qu’est-ce qu’un système d’IA ? → naaia.ai/quest-ce-quun-systeme-dia/]
2. Qualifier le rôle et le niveau de risque
Pour chaque système, déterminez votre rôle au sens de l’AI Act (fournisseur, déployeur, importateur, distributeur) et la catégorie de risque de vos systèmes : pratique interdite, haut risque, obligation de transparence (article 50) ou risque minimal. Ce sont ces deux variables qui déterminent les obligations à respecter.
3. Choisir les référentiels applicables
Un audit IA rigoureux croise plusieurs cadres :
- Réglementaires : AI Act, RGPD, réglementations sectorielles (dispositifs médicaux, finance, assurance), voire des lois étrangères si vous opérez hors de l’UE.
- Normatifs : ISO/IEC 42001 pour le système de management de l’IA, NIST AI RMF pour la gestion des risques. [lien : Certification ISO 42001 → naaia.ai/certification-iso-42001-conformite/]
- Internes : charte éthique IA, politique de cybersécurité, règles d’achat.
4. Évaluer les écarts et les risques
Confrontez chaque système aux exigences retenues : gestion des risques, qualité et gouvernance des données, documentation technique, journalisation, contrôle humain, exactitude, robustesse, cybersécurité. N’oubliez pas de vous tourner vers les fournisseurs : une IA achetée reste votre responsabilité en tant que déployeur.
5. Prioriser et planifier la remédiation
Toutes les non-conformités n’ont pas la même gravité. Classez les actions selon le niveau de risque, l’échéance réglementaire et la valeur métier du système. Chaque action doit avoir un responsable, un délai et une preuve attendue.
6. Documenter et rendre compte
Un audit IA produit un rapport exploitable : registre à jour, cotation des risques, plan d’action et indicateurs de suivi. Cette documentation sert de preuve auprès des autorités, des auditeurs de certification et des clients.
Les limites de l’audit ponctuel
Un audit IA classique donne une photo à un instant T. Or les systèmes d’IA évoluent (nouvelles versions de modèles, nouveaux usages, nouvelles données), et la réglementation aussi : plus de 2 000 processus législatifs sur l’IA sont en cours dans le monde. Six mois après l’audit, une partie du rapport est déjà obsolète.
C’est pourquoi les organisations les plus avancées passent de l’audit ponctuel à la conformité continue : un registre vivant, des contrôles automatisés et des alertes dès qu’un système ou une règle change. L’ISO/IEC 42001 va dans le même sens, puisqu’elle demande un système de management de l’IA (AIMS) fondé sur l’amélioration continue. [lien : Qu’est-ce qu’un AIMS ? → naaia.ai/quest-ce-quun-aims/]
De l’audit IA à la gouvernance continue avec Naaia
Naaia, premier AIMS européen, transforme chaque étape de l’audit en processus outillé et permanent :
- Visibilité complète : registre centralisé des systèmes, modèles et composants d’IA, alimenté par plus de 100 connecteurs (GitHub, HuggingFace, ServiceNow, OneTrust…).
- Moteur multi-référentiels : l’AI Act, le RGPD, l’ISO 42001, le NIST AI RMF et vos politiques internes sont traduits en tâches concrètes, mis à jour automatiquement quand la réglementation évolue.
- Évaluation des risques et des fournisseurs : analyses de risques réglementaires et internes, et portail fournisseurs pour vos IA achetées.
- Suivi continu et reporting : traçabilité, tableaux de bord et rapports prêts pour l’audit.
Fondée par des juristes spécialistes du numérique et des experts de la transformation, Naaia est elle-même certifiée AFAQ ISO/IEC 42001 et ISO 27001.
« Naaia a su nous apporter ce dont notre organisation avait besoin : un outil structuré et collaboratif capable de traduire des exigences réglementaires complexes en actions concrètes pour nos équipes. En tant que fournisseur de systèmes d’IA à haut risque, nous avons trouvé en Naaia un partenaire de confiance, dont l’accompagnement nous a permis d’opérationnaliser rapidement notre démarche de conformité. »
— Vincent Bouatou, CTO – IDEMIA Public Security
[lien : Gouvernance de l’IA, framework et conformité → naaia.ai/gouvernance-ia-framework-conformite-risques/]
En résumé
Un audit IA réussi suit six étapes : cartographier, qualifier, choisir ses référentiels, évaluer, remédier, documenter. Sa vraie valeur apparaît quand il devient un processus continu plutôt qu’un rapport annuel. Avec les échéances de l’AI Act désormais fixées, c’est le bon moment pour poser cette base.
Prêt à passer de l’audit ponctuel à la conformité continue ?
