
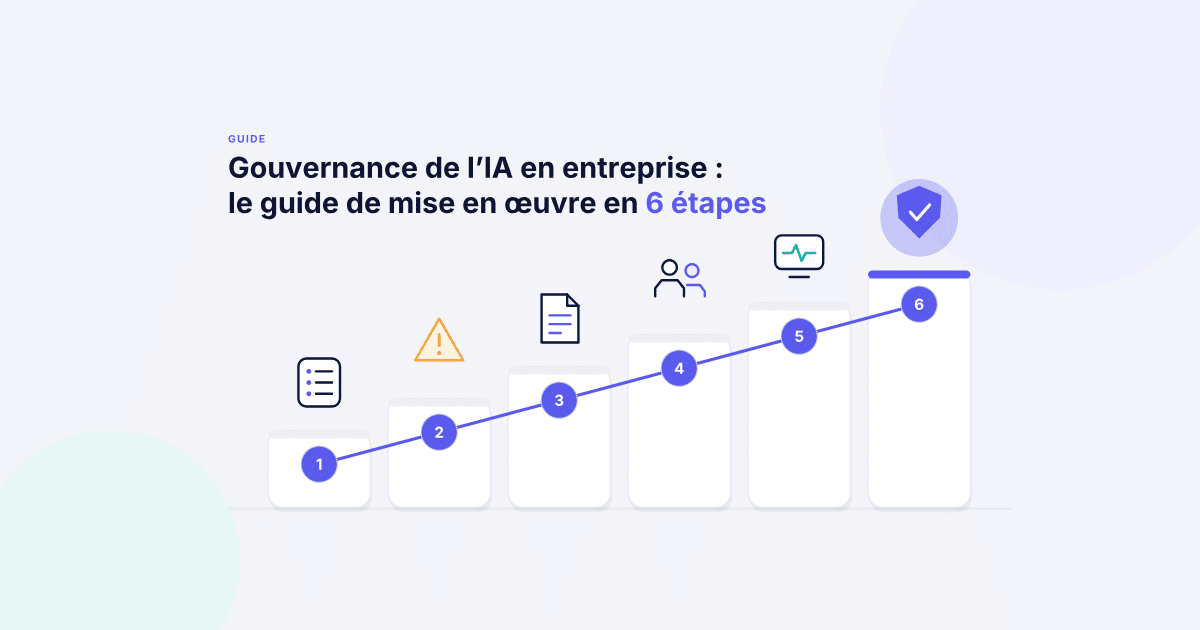
La gouvernance de l’IA, c’est l’ensemble des règles, des rôles et des contrôles qui permettent de savoir quels systèmes d’IA votre organisation utilise, quels risques ils présentent et comment ils respectent vos obligations : AI Act, RGPD, ISO 42001 et vos politiques internes. Pour les directions conformité et juridique, c’est aussi une occasion de transformer une contrainte réglementaire en avantage de confiance et de performance. Ce guide détaille comment la mettre en œuvre concrètement, en six étapes.
Qu’est-ce que la gouvernance de l’IA ?
La gouvernance de l’IA répond à trois questions que tout régulateur, auditeur ou comité d’audit finira par poser :
- Quels systèmes d’IA utilisons-nous ? Cela inclut ceux développés en interne, ceux achetés à des fournisseurs et ceux utilisés sans validation.
- Quels risques présentent-ils ? Les risques peuvent être d’ordre réglementaire, juridique, cyber, éthique voire réputationnel.
- Comment prouvons-nous que ces risques sont maîtrisés ? Cela suppose de la documentation, de la traçabilité et des contrôles dans la durée.
La gouvernance de l’IA ne se confond pas avec la gouvernance des données, même si les deux se recoupent : une IA conforme au RGPD peut rester non conforme à l’AI Act, et inversement. Elle ne se limite pas non plus à un audit annuel. Les systèmes d’IA évoluent, les modèles sont mis à jour, les fournisseurs changent : la gouvernance doit suivre ce rythme.
Pourquoi la gouvernance de l’IA est devenue une priorité pour la conformité
Un cadre réglementaire déjà applicable
Le règlement européen sur l’intelligence artificielle (AI Act) est entré en vigueur le 1er août 2024 et s’applique de façons échelonnées dans le temps. Les pratiques d’IA interdites sont proscrites depuis le 2 février 2025. Les obligations de transparence de l’article 50 s’appliquent depuis le 2 août 2026 pour tout système d’IA mis sur le marché ou mis en service à compter de cette date : information des utilisateurs face à un chatbot, marquage des contenus générés, signalement des deepfakes.
Le paquet « Digital Omnibus », adopté en 2026, a repoussé certaines échéances : les systèmes à haut risque de l’annexe III passent au 2 décembre 2027, ceux intégrés à des produits réglementés (annexe I) au 2 août 2028. Ce délai supplémentaire n’est pas un sursis : c’est le temps nécessaire pour cartographier, qualifier et documenter les systèmes concernés. Les sanctions prévues par l’AI Act peuvent atteindre 35 millions d’euros ou 7 % du chiffre d’affaires mondial pour les manquements les plus graves.
Une adoption plus rapide que les contrôles
Le taux d’adoption de l’IA en entreprise atteint 78 % en 2025, soit 23 points de plus qu’en 2024. Dans la plupart des organisations, les usages se multiplient plus vite que les processus de validation : outils d’IA générative utilisés sans cadre (« shadow AI »), fonctionnalités d’IA ajoutées à des logiciels déjà en place, modèles tiers dont la chaîne d’approvisionnement échappe au contrôle de l’entreprise.
Une démarche qui crée de la valeur
Une gouvernance bien structurée ne sert pas qu’à éviter les sanctions. Selon Gartner, les organisations qui déploient une plateforme de gouvernance de l’IA ont 3,4 fois plus de chances d’atteindre un haut niveau d’efficacité dans ce domaine. Une IA maîtrisée se déploie plus vite, avec moins de friction entre les métiers, la DSI et le juridique.
Mettre en œuvre la gouvernance de l’IA en 6 étapes
Étape 1 : Cartographier vos systèmes d’IA
Tout commence par un inventaire. Une cartographie IA fiable recense pour chaque système :
- sa finalité et le métier qui le porte ;
- votre rôle au sens de l’AI Act (fournisseur, déployeur, importateur, distributeur) ;
- les modèles et composants utilisés, y compris ceux fournis par des tiers ;
- les données traitées, notamment les données personnelles ;
- son niveau de risque au sens de l’AI Act (interdit, haut risque, risque de transparence, risque minimal).
L’erreur classique consiste à faire cette cartographie une seule fois dans un tableur. Un registre centralisé, relié aux outils où naissent les projets d’IA (dépôts de code, outils de gestion de projet, catalogues fournisseurs), reste à jour sans effort manuel.
Comment cartographier ses systèmes d’IA
Étape 2 : Définir une charte IA et les rôles de chacun
La charte IA fixe les principes de l’organisation : usages autorisés, usages interdits, exigences de transparence, place du contrôle humain. Pour être utile, elle doit se traduire en responsabilités claires :
- qui valide un nouveau cas d’usage (souvent un comité IA réunissant juridique, conformité, DPO, RSSI et métiers) ;
- qui porte le risque pour chaque système ;
- qui documente et met à jour les preuves de conformité.
Une charte qui reste un PDF sur l’intranet ne protège personne. Elle doit devenir un référentiel interne, contrôlé au même titre que les exigences réglementaires.
A lire: Rédiger une charte IA, modèle et bonnes pratiques
Étape 3 : Évaluer et gérer les risques IA
La gestion des risques IA combine plusieurs angles :
- réglementaire : qualification au titre de l’AI Act, articulation avec les autres réglementations applicables, comme le RGPD (analyse d’impact relative à la protection des données, base légale, droits des personnes) ou le CRA (évaluation des risques de cybersécurité, exigences essentielles) ;
- technique : robustesse, fiabilité, sécurité, exactitude ;
- fournisseurs : dépendance à des modèles, API ou plateformes tiers, garanties contractuelles, localisation des données ;
- éthique et réputationnel : respect de la charte interne et des attentes des parties prenantes.
Pour certains déployeurs de systèmes à haut risque, l’AI Act impose une analyse d’impact sur les droits fondamentaux (FRIA). La mutualiser avec l’AIPD du RGPD évite de documenter deux fois les mêmes éléments.
Étape 4 : Aligner AI Act, ISO 42001 et vos autres référentiels
La plupart des organisations ne gèrent pas une seule obligation, mais un empilement : AI Act, RGPD, Cyber Resilience Act, norme ISO/IEC 42001, NIST AI RMF, politiques cybersécurité internes, charte éthique. Traiter chaque référentiel séparément, avec un outil ou un cabinet par sujet, multiplie les doublons et les angles morts.
La norme ISO/IEC 42001 apporte la colonne vertébrale : elle définit les exigences d’un système de management de l’IA (AIMS), sur le modèle de l’ISO 27001 pour la sécurité de l’information. Une approche multi-référentiels consiste à rapprocher ces exigences les unes des autres pour qu’un même contrôle ou un même document serve à plusieurs obligations.
ISO 42001, le guide de la certification
Étape 5 : Passer de l’audit ponctuel à la surveillance continue
Un audit annuel décrit la situation à un instant donné. Or un système d’IA peut changer de comportement après une mise à jour de modèle, un changement de fournisseur ou une extension de périmètre. La gouvernance de l’IA doit donc prévoir :
- une surveillance continue des systèmes en production (performance, incidents, dérives) ;
- une traçabilité des décisions et des modifications ;
- une veille réglementaire intégrée, pour que les nouvelles obligations se traduisent automatiquement en tâches ;
- des tableaux de bord exploitables par le comité d’audit et la direction générale.
Étape 6 : Former les équipes
La gouvernance repose sur des personnes qui savent reconnaître un usage à risque. L’AI Act a introduit la notion de maîtrise de l’IA (« AI literacy ») : les équipes qui conçoivent, achètent ou utilisent des systèmes d’IA doivent en comprendre le fonctionnement, les limites et les risques. Des formations adaptées à chaque profil (métiers, achats, juristes, développeurs) facilitent la gouvernance au quotidien et constituent une preuve utile en cas d’audit.
Les erreurs les plus fréquentes
- Commencer par l’outil plutôt que par l’inventaire. Sans cartographie, aucune analyse de risque n’est fiable.
- Confier le sujet à une seule fonction. La gouvernance de l’IA est par nature transverse : juridique, conformité, DSI, RSSI, DPO et métiers.
- Multiplier les solutions ponctuelles. Un outil pour l’AI Act, un autre pour le RGPD, un tableur pour la charte : les preuves se dispersent.
- Se reposer sur des missions de conseil ponctuelles. Elles produisent un état des lieux utile, mais qui vieillit dès que les systèmes ou la réglementation évoluent.
- Considérer le report des échéances comme une pause. Les obligations de transparence s’appliquent déjà, et les exigences applicables aux systèmes à haut risque prennent du temps.
Outiller sa gouvernance de l’IA avec un AIMS
À l’échelle d’une grande organisation, la gouvernance de l’IA ne peut pas reposer sur des tableurs et des échanges de mails. Un système de management de l’IA (AIMS) réunit dans une même plateforme le registre des systèmes, l’évaluation des risques, la mise en correspondance des référentiels et la surveillance continue.
Naaia est le premier AIMS européen. Fondée en 2022 par des juristes spécialisés en IA, données et cybersécurité, associés à des experts de la transformation numérique, la plateforme est certifiée AFAQ ISO/IEC 42001 et ISO 27001. Elle repose sur trois piliers :
- Une visibilité complète sur les systèmes, modèles et composants d’IA, avec leur évaluation des risques.
- Une conformité automatisée et continue : un moteur unique qui transforme l’AI Act, le RGPD, l’ISO 42001, le NIST AI RMF et vos politiques internes en tâches concrètes, mises à jour à mesure que la réglementation évolue.
- Une interopérabilité avec votre système d’information grâce à plus de 100 connecteurs (ServiceNow, Jira, GitHub, OneTrust, Wiz…), avec des options d’hébergement européen pour les déploiements soumis à des exigences de souveraineté.
Des organisations comme TotalEnergies, Bouygues Telecom, La Banque Postale, La Région Île-de-France ou IDEMIA Public Security s’appuient sur Naaia pour piloter leur gouvernance de l’IA.
« Nous avons choisi Naaia pour son cadre clair et structuré permettant d’inventorier et de gouverner nos systèmes d’IA. Nous apprécions particulièrement la combinaison d’outils intuitifs, qui rendent la conformité plus accessible, et l’accompagnement apporté par leurs équipes. »
— Didier Drobecq, Directeur Data & IA des Systèmes d’Information, Bouygues Telecom
Faire de la gouvernance de l’IA un levier de valeur
Bien conduite, la gouvernance de l’IA dépasse la conformité : elle aide à choisir les projets d’IA les plus utiles, à rassurer clients et partenaires, et à innover plus vite et en sécurité. Les obligations sont connues, les échéances aussi. Les organisations qui structurent leur gouvernance dès maintenant prendront de l’avance.
Vous voulez voir comment piloter votre gouvernance de l’IA dans une seule plateforme ? [Demander une démo de Naaia]

Réalisez un diagnostic de votre gouvernance IA
Votre organisation utilise déjà des outils d’intelligence artificielle mais vous manquez de visibilité sur les risques, les responsabilités ou les exigences de conformité ?
Réalisez un diagnostic IA avec Naaia pour identifier vos usages, cartographier vos systèmes, évaluer vos risques et mettre en place une gouvernance adaptée aux exigences applicables en matière d’IA, et notamment celles de l’AI Act et d’ISO 42001.